← 全部动态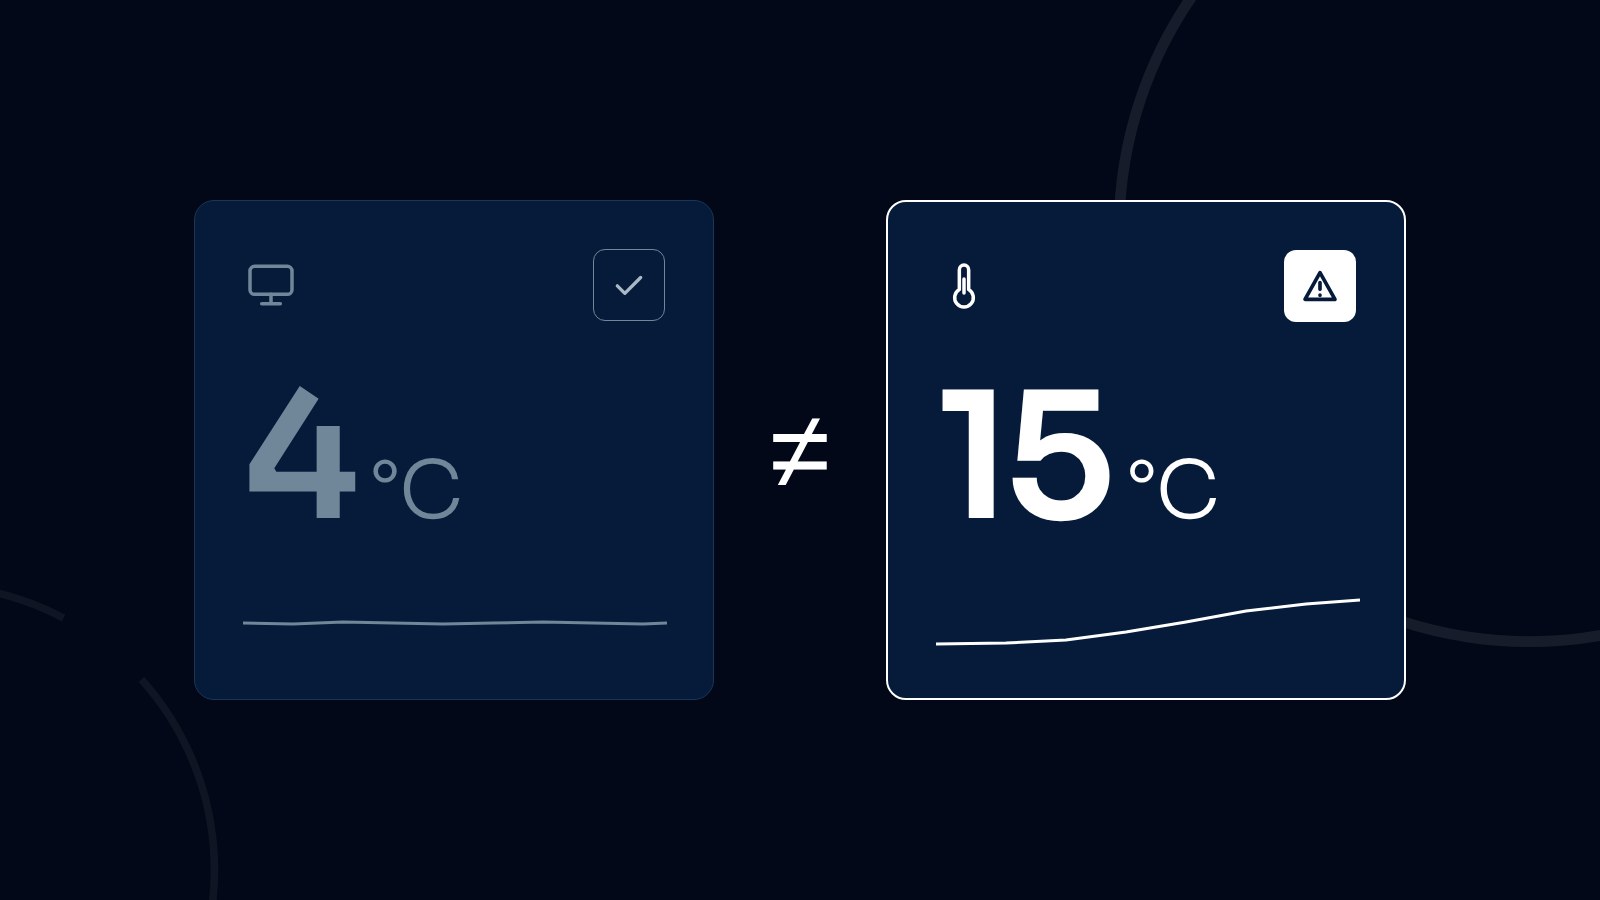
示意场景,无声视频,画面文字为法语(34 秒)。
2026 年 10 月 12 日,法国 CERT-FR 发布警报(CERTFR-2026-ALE-012),通报一起针对 Danfoss AK-SM 和 AK-SC 系列监控设备的安全事件。这些设备用于管理超市、仓库和冷库的制冷系统。该机构表示已获悉大量入侵事件。
已知情况
- 受影响的设备是监控主机:它们集中管理一个站点的控制器、设定值、报警和除霜计划。控制其中一台,就等于控制了整个站点的制冷。
- CERT-FR 认为将其管理界面暴露在互联网上不符合良好实践,建议断开其互联网连接或过滤访问。
- 法国 France 3 Occitanie 的报道称,塔恩省一家 Leclerc 大卖场的 Dixell 设备遭到网络攻击,导致制冷中断。
尚不清楚的问题
警报没有说明受害者数量、所属行业、攻击方式,也没有说明被利用的漏洞。因此不应将这些事件归咎于某个特定漏洞:一个使用弱密码或默认密码的暴露界面就可能足够。
研究早已揭示的问题
2026 年 8 月,Claroty 的 Team82 团队发布了两项针对广泛部署的制冷监控设备的研究。厂商已修复所述漏洞。
- Danfoss AK-SM 800A:一个隐藏的每日验证码机制,仅凭设备日期即可计算得出,在存在漏洞的版本上无需知道已配置的密码即可获得管理员权限。研究人员统计到 2765 个暴露在互联网上的界面,但并非全部存在漏洞。修复版本:固件 R4.3.1。
- Copeland XWEB Pro(Dixell 品牌):23 个漏洞。在测试平台上,研究人员控制了制冷,并改变了所连接控制器显示的温度。修复版本:固件 1.13。
真正的风险:屏幕显示一切正常
被入侵的监控主机可以在显示正常数值的同时扰乱设备运行。而报警往往也由同一台设备发出:如果它被入侵,报警可能永远不会到达。负责提醒您的系统本身就成了问题的一部分。
与制冷服务商和 IT 负责人一起采取的措施
- 盘点并加固设备:安装厂商更新,检查账户,删除默认密码。
- 保护访问:任何监控主机都不直接暴露在互联网上,远程维护通过安全 VPN 进行,制冷网络与办公网络分离并过滤通信。
- 监控配置:保留经过验证的基准配置,一旦设定值、除霜或报警参数出现无法解释的变更,立即核查。
- 增设独立的温度测量,其传输和报警链路与控制器分离,并在传感器停止上报时发出警报。
如果怀疑 Danfoss AK-SM 或 AK-SC 设备已被入侵,CERT-FR 建议:仅允许服务商访问网络,将设备恢复出厂设置,安装更新,更换密钥,检查现有账户,然后完整重新配置设备。
我们的观点
监控主机不应成为证明制冷受控的唯一依据。两个独立读数出现异常偏差,就应立即核查。这不一定是网络攻击,但这是一个需要认真对待的信号。
Marfik Industry 在这些方面为运营方和制冷服务商提供支持:盘点联网设备、网络隔离、配备独立报警链路的温度传感器。
资料来源
- CERT-FR — CERTFR-2026-ALE-012 : Incident de sécurité ciblant les Danfoss série AK-SM et AK-SC (12/10/2026)
- France 3 Occitanie — Cyberattaque : après Danfoss, le fabricant Dixell à son tour visé, un Leclerc du Tarn privé de froid
- Claroty Team82 — Freeze the Controller, Defrost the Food: vulnerabilities in Danfoss refrigeration controllers (09/08/2026)
- Refindustry — Danfoss, Copeland and Trane address controller security vulnerabilities
- Danfoss — Security advisory DSA-2025-08-01 (AK-SM 800A, firmware R4.3.1)