Le 12 octobre 2026, le CERT-FR a publié une alerte (CERTFR-2026-ALE-012) sur un incident de sécurité ciblant les superviseurs Danfoss des séries AK-SM et AK-SC. Ces équipements pilotent les installations frigorifiques de supermarchés, d'entrepôts et de chambres froides. L'agence indique avoir connaissance de nombreuses compromissions.
Ce que l'on sait
- Les équipements visés sont des superviseurs : ils centralisent les régulateurs d'une installation, leurs consignes, les alarmes et les plannings de dégivrage. Prendre la main sur l'un d'eux, c'est agir sur tout le froid d'un site.
- Le CERT-FR juge contraire aux bonnes pratiques l'exposition de leur interface de gestion sur Internet, et recommande de les en déconnecter ou d'en filtrer l'accès.
- Un reportage de France 3 Occitanie fait état d'une cyberattaque visant des équipements du fabricant Dixell dans un hypermarché Leclerc du Tarn, privé de froid.
Ce que l'on ne sait pas encore
L'alerte ne précise ni le nombre de victimes, ni leur secteur, ni le mode opératoire, ni la vulnérabilité exploitée. Il ne faut donc pas attribuer ces incidents à une faille en particulier : une interface exposée avec un mot de passe faible ou par défaut peut suffire.
Ce que la recherche avait déjà montré
En août 2026, l'équipe Team82 de Claroty a publié deux études sur des superviseurs de froid très répandus. Les failles décrites ont été corrigées par les fabricants.
- Danfoss AK-SM 800A : un mécanisme caché de « code du jour », calculable à partir de la seule date de l'équipement, donnait sur les versions vulnérables un accès administrateur sans connaître le mot de passe configuré. Les chercheurs ont recensé 2 765 interfaces exposées sur Internet, sans qu'elles soient toutes vulnérables. Correctif : firmware R4.3.1.
- Copeland XWEB Pro (marque Dixell) : 23 vulnérabilités. Sur leur banc d'essai, les chercheurs ont piloté le refroidissement et fait varier la température affichée par le régulateur connecté. Correctif : firmware 1.13.
Le vrai risque : un écran qui dit que tout va bien
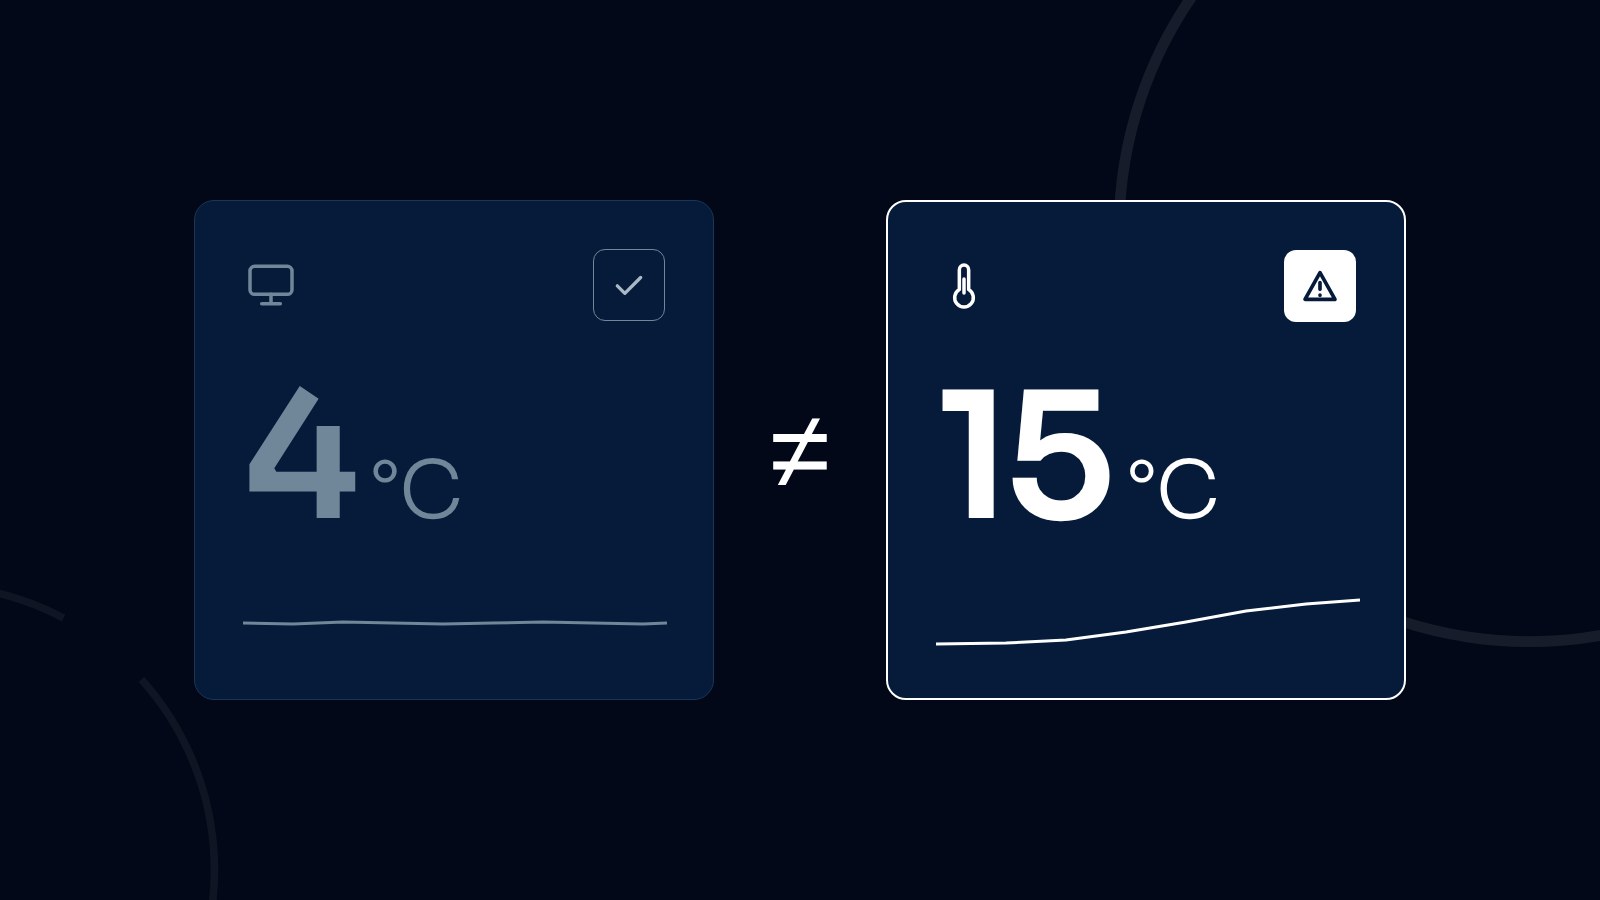
Une supervision compromise peut dérégler l'installation tout en affichant des valeurs normales. Et les alarmes partent souvent du même équipement : s'il est compromis, elles peuvent ne jamais arriver. Le système chargé de vous prévenir fait alors partie du problème.
Les mesures à prendre, avec votre frigoriste et votre responsable informatique
- Inventorier et sécuriser les équipements : appliquer les mises à jour constructeur, vérifier les comptes, supprimer les mots de passe par défaut.
- Protéger les accès : aucune supervision directement exposée sur Internet, une télémaintenance via un VPN sécurisé, un réseau froid séparé du réseau bureautique avec des échanges filtrés.
- Surveiller les configurations : conserver une référence vérifiée et déclencher une vérification en cas de modification inexpliquée des consignes, du dégivrage ou des paramètres d'alarme.
- Prévoir une mesure de température indépendante, avec une transmission et une chaîne d'alerte séparées du contrôleur, et une alerte lorsque le capteur ne transmet plus.
En cas de doute sur un équipement Danfoss AK-SM ou AK-SC, le CERT-FR recommande de limiter les accès réseau aux seuls prestataires, de réinitialiser l'équipement aux paramètres d'usine, d'appliquer les correctifs, de renouveler les secrets, de vérifier les comptes existants puis de reconfigurer intégralement l'équipement.
Notre conviction
Une supervision ne doit pas être votre seule preuve que le froid est maîtrisé. Deux mesures indépendantes qui divergent anormalement, c'est une vérification à déclencher. Ce n'est pas forcément une cyberattaque, mais c'est un signal à prendre au sérieux.
Marfik Industry accompagne les exploitants et les frigoristes sur ces sujets : inventaire des équipements connectés, séparation des réseaux, capteurs de température indépendants avec leur propre chaîne d'alerte.
Sources
- CERT-FR — CERTFR-2026-ALE-012 : Incident de sécurité ciblant les Danfoss série AK-SM et AK-SC (12/10/2026)
- France 3 Occitanie — Cyberattaque : après Danfoss, le fabricant Dixell à son tour visé, un Leclerc du Tarn privé de froid
- Claroty Team82 — Freeze the Controller, Defrost the Food: vulnerabilities in Danfoss refrigeration controllers (09/08/2026)
- Refindustry — Danfoss, Copeland and Trane address controller security vulnerabilities
- Danfoss — Security advisory DSA-2025-08-01 (AK-SM 800A, firmware R4.3.1)